最新发布第3页
排序
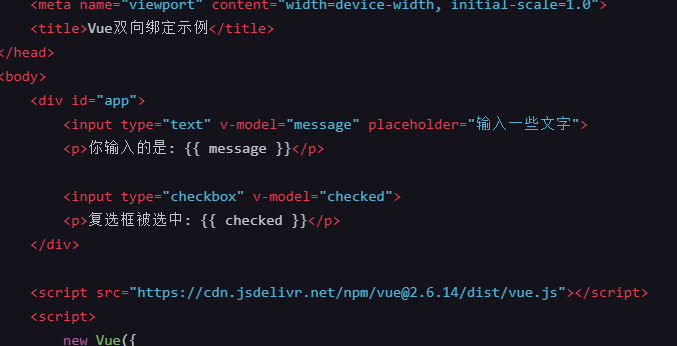
【教程】Vue是如何实现数据的双向绑定的
Vue实现数据的双向绑定主要依赖于其内部的一套响应式系统,该系统结合了数据劫持、发布-订阅模式以及虚拟DOM等核心技术。以下是对Vue如何实现数据双向绑定的详细解析: 一、数据劫持 数据劫持是... 本站专注互联网技术分享与漏洞分析,提供服务器运维及网络安全实战指南,涵盖编程教程、Web安全等开发技能。

 6个月前
wordpress添加在线人数统计
不知大家有没有看到有些网站上有在线人数统计的地方,今天就教大家怎么在wordpress的网站上添加在线人数统计的代码。以下是全部的代码: <?php // 在线人数 //首先你要有读写文件的权限,首... 本站专注互联网技术分享与漏洞分析,提供服务器运维及网络安全实战指南,涵盖编程教程、Web安全等开发技能。
6个月前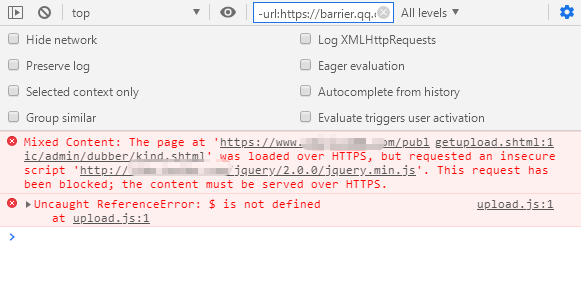
网站提示Mixed Content: The page at was loaded over HTTPS怎么解决?
当网站配置https访问方式后,某些功能无法使用,通过浏览器控制台查看报错提示为: Mixed Content: The page at 'https://www.12564.cn/dubber/kind.shtml' was loaded over HTTPS, but request... 本站专注互联网技术分享与漏洞分析,提供服务器运维及网络安全实战指南,涵盖编程教程、Web安全等开发技能。
6个月前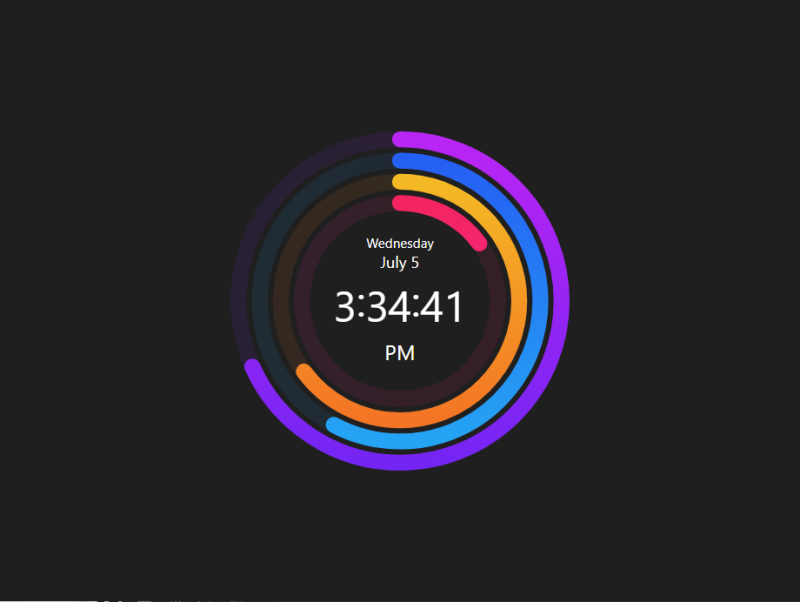
【分享】HTML – 圆环时钟
一款好看的时间时钟html代码,加在网站侧边栏也是非常好看 <html> <head> <style> * { border: 0; box-sizing: border-box; margin: 0; padding: 0; } :root { --hue: 223; --bg: hsl(... 本站专注互联网技术分享与漏洞分析,提供服务器运维及网络安全实战指南,涵盖编程教程、Web安全等开发技能。
6个月前
【分享】HTML – 鱼群跳跃
效果: 代码: <div id='jsi-flying-fish-container'></div> <script src='https://code.jquery.com/jquery-3.6.4.js'></script> <script src='https://cdn.jsdelivr.net/gh/76333... 本站专注互联网技术分享与漏洞分析,提供服务器运维及网络安全实战指南,涵盖编程教程、Web安全等开发技能。
6个月前
高通骁龙 8Elite Gen 5 曝 GBL 漏洞,可绕过签名验证解锁 Bootloader
26年3月8日 安全研究人员披露了高通骁龙 8Elite Gen5(8E5)平台的安全漏洞。研究发现,该平台的 Android 引导程序(ABL)在从 efisp 分区加载通用引导程序(GBL)时,未开启 UEFI 安全启动校验... 本站专注互联网技术分享与漏洞分析,提供服务器运维及网络安全实战指南,涵盖编程教程、Web安全等开发技能。
6个月前
DarkSword 漏洞披露:在 Safari 打开恶意网页即可被感染
DarkSword 自 2025 年 11 月起被多类攻击者用于沙特、土耳其、马来西亚和乌克兰行动,影响 iOS 18.4 至 18.7,串联 6 个漏洞并投放 GHOSTBLADE 等载荷。 相关漏洞已全部在 iOS 26.3 中完成修补... 本站专注互联网技术分享与漏洞分析,提供服务器运维及网络安全实战指南,涵盖编程教程、Web安全等开发技能。
6个月前
Tenda F453 路由器 漏洞 CVE-2026-3732
Tenda F453 1.0.0.3 包含一个基于栈的缓冲区溢出 原因来自/goform/exeCommand 中“cmdinput”参数处理不当 可允许远程攻击者执行任意代码 利用无需特殊权限。 该漏洞可能使攻击者完全控制受影响... 本站专注互联网技术分享与漏洞分析,提供服务器运维及网络安全实战指南,涵盖编程教程、Web安全等开发技能。
6个月前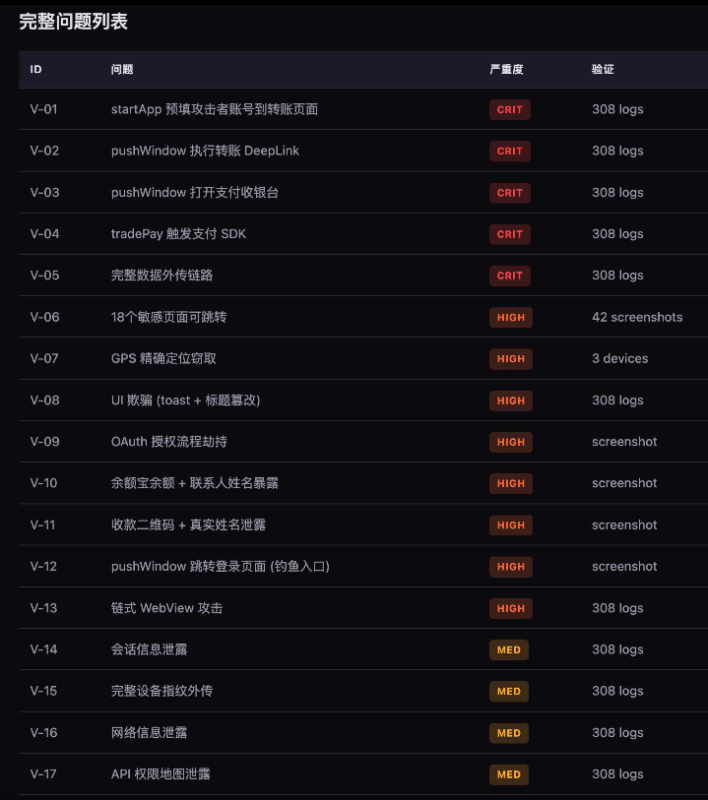
支付宝存在严重漏洞
研究称支付宝 DeepLink 可引入外部页面调用 JSBridge,被利用可致个人信息外泄 安全研究机构 Innora AI Security Research 发布技术分析称,在支付宝 com.eg.android.AlipayGphone v10.8.26.700... 本站专注互联网技术分享与漏洞分析,提供服务器运维及网络安全实战指南,涵盖编程教程、Web安全等开发技能。
6个月前